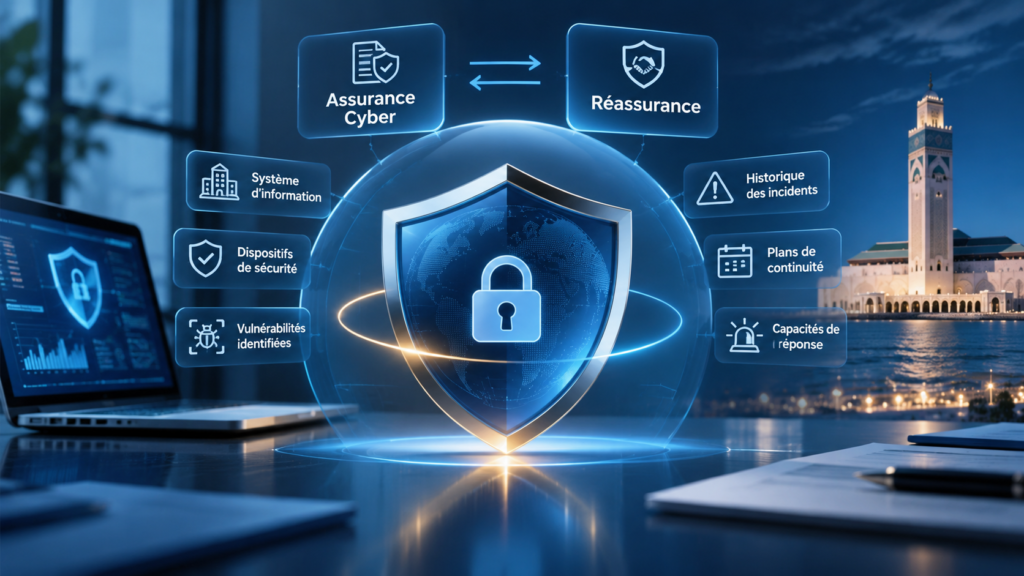
Face à l’augmentation des cybermenaces, l’assurance cyber s’impose progressivement comme l’un des instruments permettant aux organisations de mieux maîtriser les conséquences financières et opérationnelles d’un incident informatique.
Pour une entreprise marocaine, la souscription d’une couverture cyber peut contribuer à structurer la réflexion autour des risques numériques, de la continuité d’activité, de la protection des données et de la capacité de réponse à un incident.
Mais cette démarche soulève également une question moins souvent abordée : quelles informations l’entreprise doit-elle communiquer à son assureur et, lorsque le risque est réassuré, jusqu’où ces informations peuvent-elles circuler ?
La question est importante car l’évaluation d’un risque cyber peut nécessiter la communication d’informations particulièrement sensibles sur le système d’information de l’entreprise.
L’assurance cyber peut donc contribuer à améliorer la résilience de l’organisation, tout en créant elle-même un nouveau point d’attention en matière de gouvernance de l’information et de cybersécurité.
L’assurance cyber ne remplace pas la cybersécurité
Une assurance cyber a principalement vocation à transférer tout ou partie des conséquences financières de certains événements couverts par le contrat.
Elle ne remplace ni les dispositifs de sécurité informatique, ni la gouvernance du risque cyber, ni les mesures de prévention et de continuité d’activité.
Au contraire, avant d’accepter un risque, un assureur peut chercher à comprendre le niveau d’exposition de l’entreprise.
L’organisation peut alors être interrogée sur différents éléments tels que :
- l’architecture générale de son système d’information ;
- les dispositifs de sécurité déployés ;
- les mécanismes de sauvegarde ;
- les procédures de gestion des accès ;
- l’utilisation de l’authentification multifacteur ;
- les vulnérabilités déjà identifiées ;
- l’historique des incidents de sécurité ;
- les plans de continuité et de reprise d’activité ;
- les procédures de réponse aux cyberattaques ;
- l’exposition de certains systèmes critiques ;
- le recours à des prestataires ou services cloud.
Cette analyse peut être bénéfique pour l’entreprise.
Elle peut mettre en évidence des faiblesses qui n’avaient pas encore été suffisamment prises en compte et inciter l’organisation à renforcer son dispositif de sécurité avant la souscription ou le renouvellement de son contrat.
Quand l’évaluation du risque devient elle-même un risque
Le paradoxe apparaît lorsque les informations nécessaires à l’évaluation du risque sont suffisamment détaillées pour révéler les vulnérabilités de l’entreprise.
Une cartographie technique, une liste de vulnérabilités non corrigées, une description détaillée des sauvegardes, des accès privilégiés ou encore des mesures de continuité constituent potentiellement des informations à forte valeur pour un attaquant.
Le problème n’est donc pas uniquement la transmission de ces informations à l’assureur.
Il concerne également leur cycle de vie complet :
Qui reçoit l’information ?
Où est-elle stockée ?
Qui peut y accéder ?
Combien de temps est-elle conservée ?
Est-elle transmise à d’autres parties ?
Est-elle transférée en dehors du Maroc ?
Ces questions deviennent particulièrement importantes lorsque plusieurs acteurs interviennent dans l’évaluation ou le transfert du risque.
La réassurance peut étendre la chaîne de circulation de l’information
La réassurance permet à un assureur de transférer à son tour une partie des risques qu’il a acceptés.
Lorsqu’un dossier cyber fait intervenir un ou plusieurs réassureurs, certaines informations relatives au risque peuvent donc être communiquées au-delà de la relation initiale entre l’entreprise assurée et son assureur.
Selon l’organisation du programme, différents intervenants peuvent être impliqués :
- l’entreprise assurée ;
- l’assureur ;
- des intermédiaires ;
- des experts techniques ;
- des prestataires spécialisés ;
- un ou plusieurs réassureurs ;
- éventuellement des acteurs situés dans différentes juridictions.
Cette multiplication des intervenants ne signifie pas nécessairement que l’intégralité des informations techniques de l’entreprise doit être transmise à chacun d’eux.
Elle signifie en revanche que l’entreprise doit comprendre quelles données sont réellement nécessaires et comment elles seront protégées tout au long de la chaîne.
Le principe devrait être simple : ne communiquer que ce qui est nécessaire à l’évaluation du risque, au niveau de détail strictement requis.
La circulation transfrontalière mérite une attention particulière
La dimension internationale de la réassurance peut également conduire à la circulation de certaines informations en dehors du territoire marocain.
Lorsque les informations communiquées comportent des données à caractère personnel, la question doit être examinée à la lumière de la réglementation marocaine relative à la protection des données.
La loi n° 09-08 encadre notamment les transferts de données personnelles vers l’étranger. La CNDP prévoit des procédures spécifiques en matière de transfert international et rappelle que le responsable du traitement doit également prendre les mesures nécessaires pour assurer la confidentialité et l’intégrité des données communiquées à des tiers.
Il est donc nécessaire de distinguer plusieurs catégories d’informations.
Une description d’architecture informatique n’est pas automatiquement une donnée personnelle.
En revanche, un dossier technique peut contenir des noms, coordonnées, identifiants, journaux d’activité, informations sur les salariés, responsables informatiques ou utilisateurs, et entrer ainsi dans le champ de la protection des données personnelles.
La qualification des informations communiquées doit donc être effectuée avant leur transmission.
Une fuite pourrait transformer l’évaluation du risque en renseignement pour l’attaquant
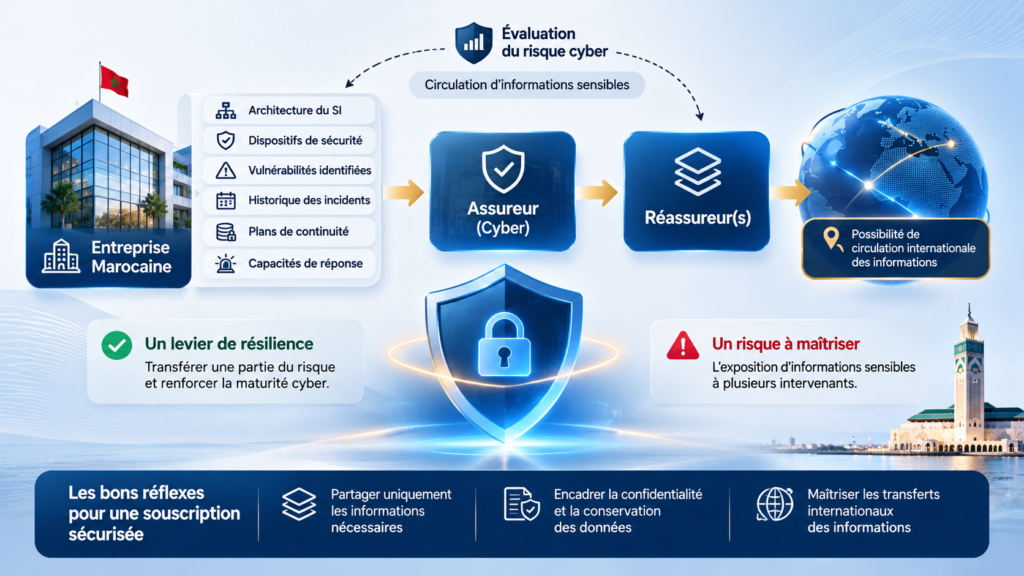
Le risque le plus évident est celui de la compromission des informations communiquées lors du processus de souscription.
Imaginons qu’un dossier contienne :
- les technologies utilisées par l’entreprise ;
- les systèmes considérés comme critiques ;
- certaines vulnérabilités identifiées ;
- les mécanismes de sauvegarde ;
- les limites connues du plan de reprise ;
- les modalités d’accès à distance ;
- les prestataires stratégiques.
Pris séparément, chacun de ces éléments peut sembler anodin.
Réunis dans un même dossier, ils peuvent constituer une cartographie particulièrement utile pour préparer une attaque ciblée.
Une compromission chez l’un des acteurs de la chaîne pourrait ainsi fournir à un cybercriminel une connaissance détaillée de l’environnement qu’il souhaite attaquer.
L’enjeu ne consiste donc pas à empêcher tout partage d’information, mais à maîtriser précisément son niveau de sensibilité et son exposition.
Le cadre marocain renforce l’importance de cette gouvernance
Au Maroc, la cybersécurité est désormais un sujet de gouvernance et de gestion des risques à part entière.
La loi n° 05-20 relative à la cybersécurité organise notamment la gouvernance nationale de la cybersécurité, la gestion des risques, les audits et certaines obligations applicables aux entités relevant de son champ d’application. La DGSSI souligne également l’importance de la prévention, de la protection des informations et de la coopération face au caractère transnational des cybermenaces.
Le secteur de l’assurance et de la réassurance est lui-même directement concerné.
L’ACAPS a publié une instruction relative à la gestion des risques cyber applicable aux entreprises d’assurances et de réassurance. Elle couvre notamment la gouvernance, le système de gestion des risques, la sous-traitance, la veille, le partage de l’information et la sensibilisation.
L’ACAPS relève par ailleurs que les acteurs de l’assurance traitent d’importants volumes de données personnelles et commerciales confidentielles, ce qui renforce leur exposition aux cybermenaces.
Ces éléments montrent que la cybersécurité doit être analysée sur l’ensemble de la chaîne de valeur, et pas uniquement au niveau de l’entreprise assurée.
Comment souscrire une assurance cyber sans augmenter inutilement son exposition ?
Une organisation peut réduire ce risque en mettant en place une gouvernance spécifique des informations communiquées lors de la souscription.
1. Classifier les informations avant leur transmission
Toutes les informations ne présentent pas le même niveau de sensibilité.
L’entreprise devrait distinguer notamment :
- les informations générales ;
- les informations confidentielles ;
- les informations de sécurité sensibles ;
- les données personnelles ;
- les informations pouvant révéler directement une vulnérabilité exploitable.
Cette classification permet de déterminer ce qui peut être communiqué et selon quelles conditions.
2. Appliquer un principe de minimisation
Un assureur doit pouvoir évaluer le risque.
Cela ne signifie pas pour autant qu’il soit nécessaire de communiquer systématiquement l’intégralité des rapports techniques, scans de vulnérabilités ou architectures détaillées.
Lorsque cela est possible, l’entreprise peut privilégier :
- des résultats synthétiques ;
- des niveaux de maturité ;
- des indicateurs agrégés ;
- des attestations ;
- des extraits pertinents ;
- des informations anonymisées ou pseudonymisées.
Les informations les plus sensibles ne devraient être communiquées que lorsqu’elles sont réellement nécessaires.
3. Identifier tous les destinataires potentiels
Avant la transmission, l’entreprise devrait chercher à comprendre :
L’information restera-t-elle uniquement chez l’assureur ?
Peut-elle être transmise à un réassureur ?
Des experts ou prestataires externes y auront-ils accès ?
Les informations seront-elles hébergées ou transférées hors du Maroc ?
Cette cartographie des destinataires est essentielle pour maîtriser le risque.
4. Encadrer contractuellement la confidentialité
La relation contractuelle peut également prévoir des exigences relatives :
- à la confidentialité ;
- à l’utilisation des informations ;
- à leur conservation ;
- à leur suppression ;
- à la gestion des accès ;
- à la sous-traitance ;
- aux transferts internationaux ;
- à la notification des incidents.
Pour les données personnelles, la CNDP rappelle notamment la nécessité de s’assurer, à travers les contrats et les contrôles appropriés, que les tiers auxquels les données sont communiquées respectent les exigences applicables.
5. Sécuriser les modalités de transmission
Un document particulièrement sensible ne devrait pas être transmis par des moyens insuffisamment protégés.
Il convient de privilégier des mécanismes adaptés au niveau de confidentialité :
- espaces sécurisés de partage documentaire ;
- chiffrement ;
- authentification renforcée ;
- contrôle des accès ;
- journalisation ;
- limitation des téléchargements lorsque cela est pertinent.
6. Définir une politique de conservation
Une question importante est souvent oubliée :
Que devient le dossier technique une fois le contrat souscrit ?
L’entreprise devrait connaître la durée pendant laquelle les informations seront conservées et déterminer si les données particulièrement sensibles peuvent être supprimées lorsqu’elles ne sont plus nécessaires.
La réassurance peut aussi contribuer à renforcer la cybersécurité
Il serait toutefois réducteur de présenter la réassurance uniquement comme un facteur de risque.
Les assureurs et réassureurs disposent d’une vision importante de l’évolution des sinistres et des scénarios de menace.
Les exigences formulées dans le cadre d’une souscription peuvent ainsi encourager certaines entreprises à renforcer :
- l’authentification multifacteur ;
- les sauvegardes ;
- la segmentation des réseaux ;
- la gestion des correctifs ;
- la continuité d’activité ;
- la réponse aux incidents ;
- la gouvernance des risques cyber.
L’assurance peut alors jouer un rôle complémentaire dans une démarche globale de gestion du risque.
Mais cette valeur apparaît réellement lorsque deux conditions sont réunies :
l’entreprise améliore son dispositif de cybersécurité avant de transférer le risque, et elle maîtrise les informations qu’elle communique pour obtenir ce transfert.
Les questions à poser avant de partager un dossier cyber
Avant de transmettre des informations sensibles dans le cadre d’une souscription, une entreprise peut notamment poser les questions suivantes :
Quelles informations sont strictement nécessaires à l’évaluation du risque ?
Qui aura accès à ces informations ?
Seront-elles communiquées à des réassureurs ou à d’autres tiers ?
Dans quels pays les données pourront-elles être consultées ou hébergées ?
Quelles mesures de sécurité protègent ces informations ?
Quelle est leur durée de conservation ?
Comment seront-elles supprimées ?
Quelle procédure est prévue en cas de compromission ?
Ces questions doivent faire partie intégrante de l’analyse du programme d’assurance cyber.
Assurance cyber : transférer le risque sans transférer la vulnérabilité
La souscription d’une assurance cyber peut constituer un élément important d’une stratégie globale de résilience.
Elle peut encourager l’entreprise à mieux identifier ses expositions, améliorer ses mesures de sécurité et préparer sa réponse en cas d’incident.
Mais le processus d’évaluation du risque ne doit pas conduire l’organisation à créer involontairement une nouvelle vulnérabilité.
Lorsque des informations portant sur l’architecture du système d’information, les vulnérabilités, les incidents ou les capacités de réponse circulent entre plusieurs acteurs, leur protection doit devenir un sujet de gouvernance à part entière.
Pour l’entreprise marocaine, la bonne approche consiste donc à concilier trois objectifs :
évaluer correctement le risque ;
transférer financièrement une partie de ce risque ;
protéger les informations nécessaires à ce transfert.
L’assurance cyber ne doit pas seulement être analysée comme un contrat d’assurance.
Elle doit être intégrée à une démarche plus globale associant gouvernance, gestion des risques, conformité, cybersécurité et protection de l’information.
GoverLex — Gouvernance, Risques & Conformité
GoverLex accompagne les organisations dans l’analyse de leurs risques, la structuration de leur gouvernance et la maîtrise de leurs obligations afin d’intégrer les enjeux cyber dans une approche globale de résilience et de pilotage.
Parler à un expert GoverLex